ORAEX · Blog · Segurança da Informação
This content is available in Portuguese only.
Segurança da Informação ·
O alvo e a escala
Em 29 de dezembro de 2025, por volta das 5h30, os controladores de uma usina de cogeração polonesa foram colocados em modo de parada. A usina fornecia calor para aproximadamente 50 mil residentes. O incidente fez parte de um ataque coordenado contra 30 instalações de energia renovável e outra usina de cogeração, segundo o CERT Polska, equipe de resposta a incidentes do país.
A turbina a vapor e o sistema de tratamento de água foram desligados. O fornecimento de calor e eletricidade aos consumidores não foi afetado.
O caminho até a rede industrial
A investigação identificou um vetor de ataque nunca antes documentado em um incidente real: acesso não autorizado a uma rede de tecnologia operacional, a infraestrutura que controla equipamentos físicos, diferente da TI tradicional, por meio de uma rede celular privada.
O ponto de entrada foi um firewall exposto diretamente à internet, num parque eólico, com contas administrativas sem autenticação multifator.
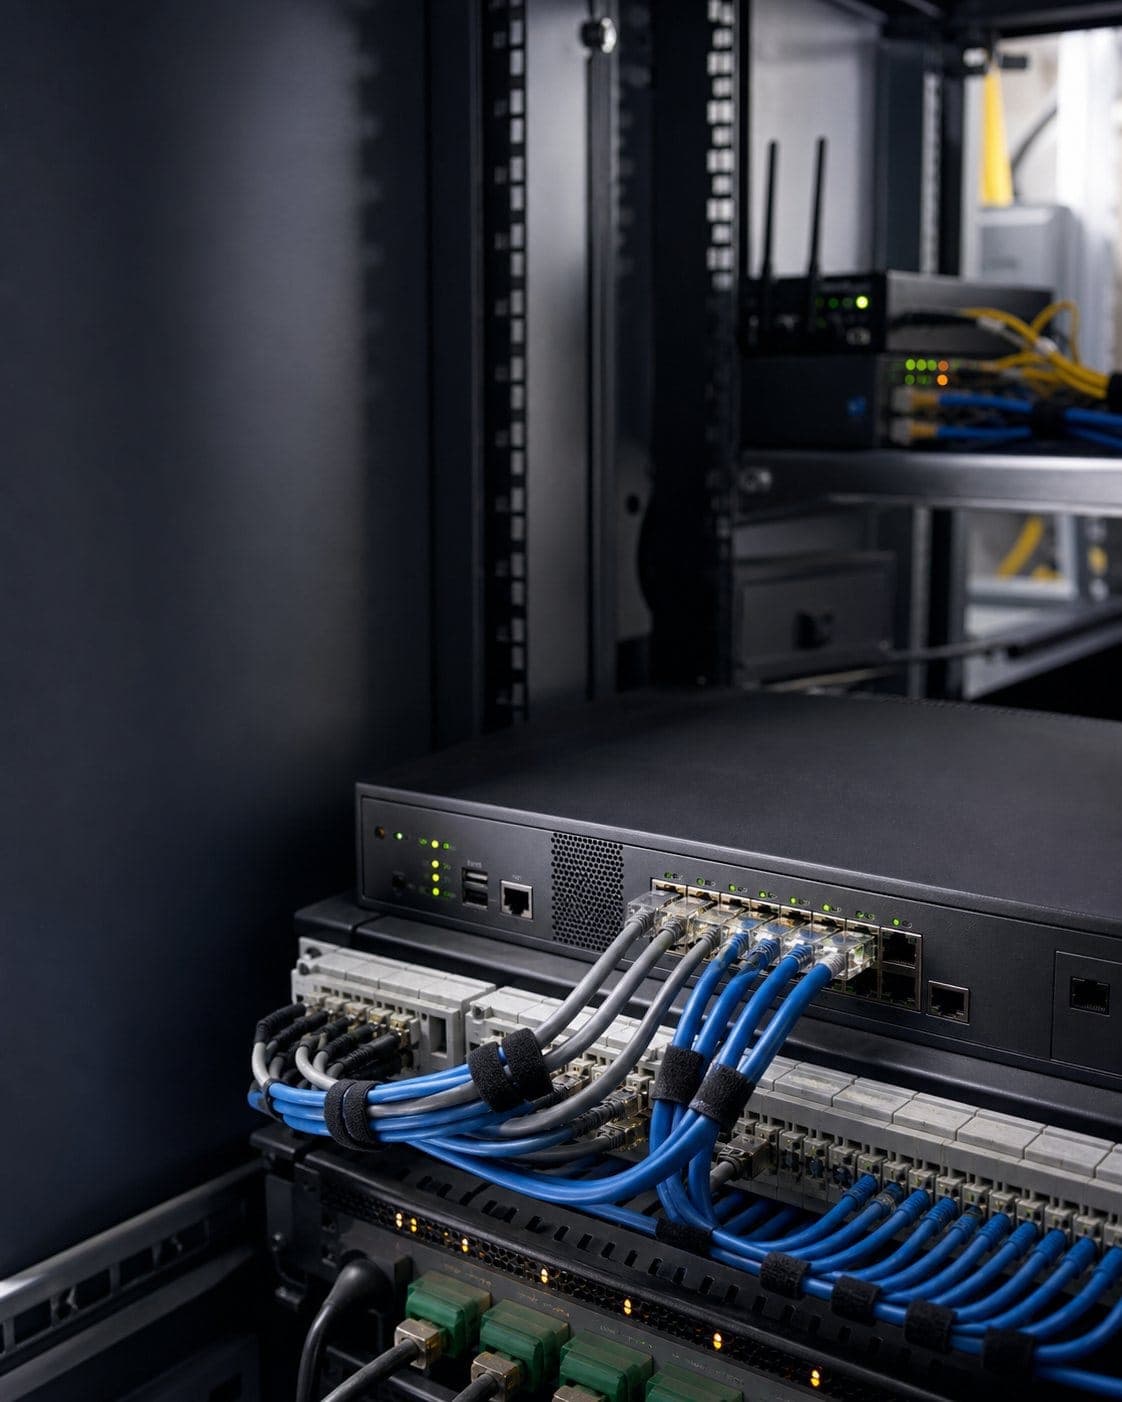
De dentro do parque, o invasor usou um roteador celular industrial para alcançar, via SSH, a rede privada que o operador da distribuidora de energia usa para conectar suas instalações. A senha padrão do roteador já havia sido alterada, mas o método usado para obter a nova senha não foi determinado pela investigação.
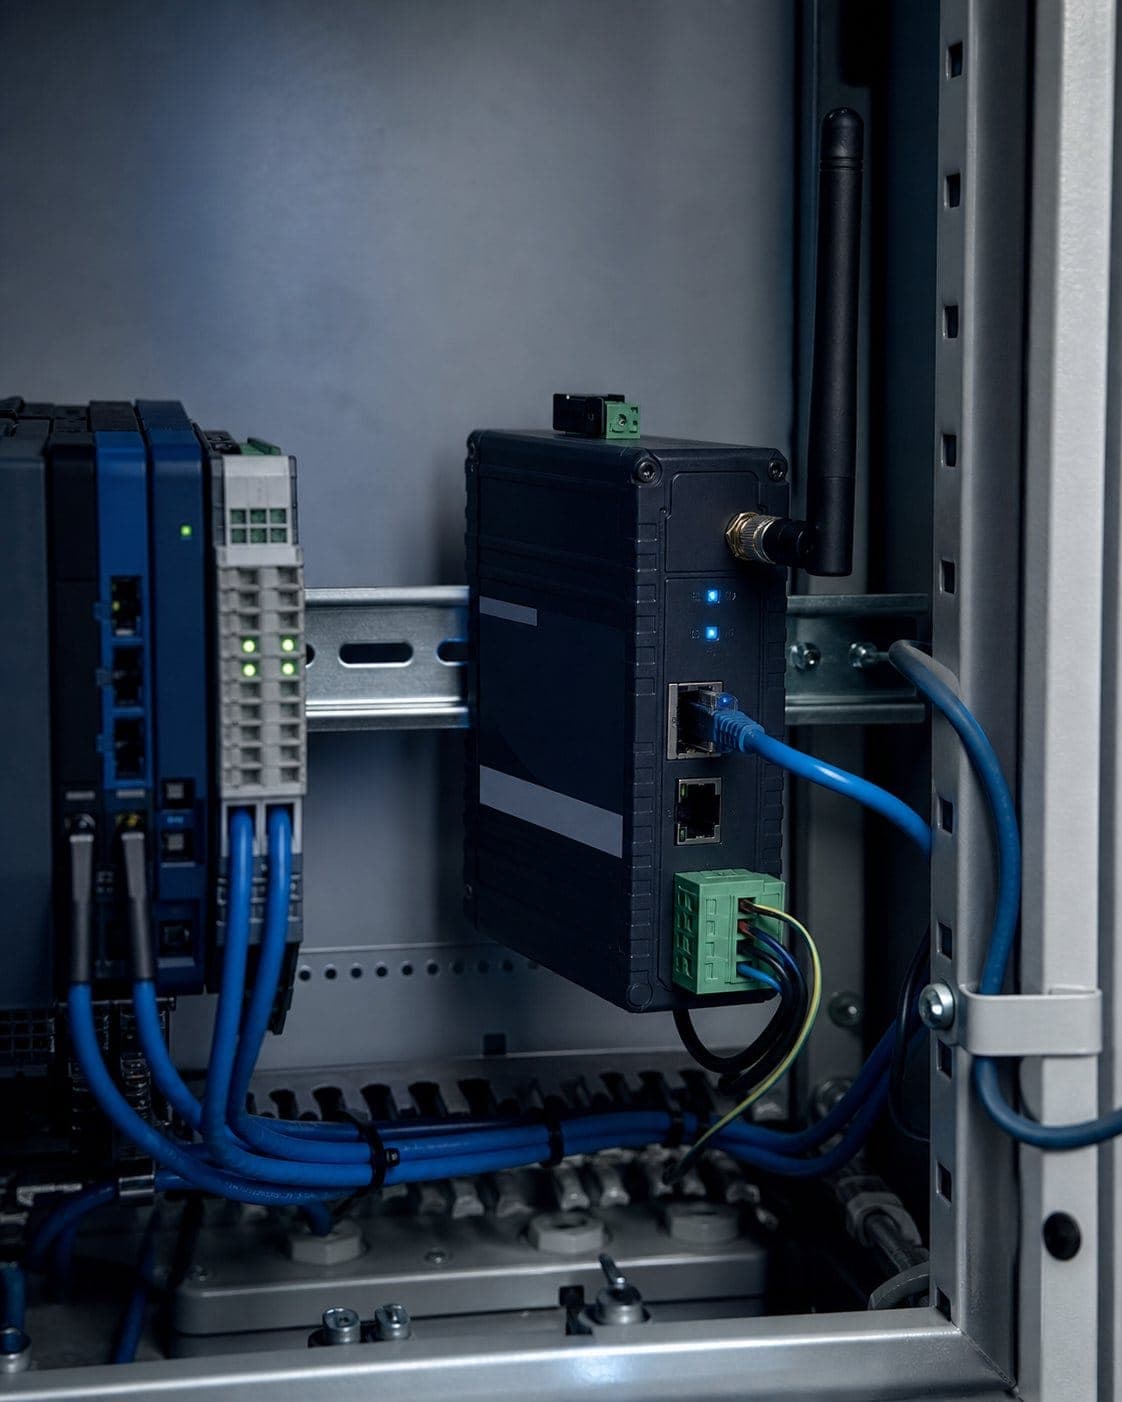
Entre 18 e 25 de dezembro, o invasor escaneou essa rede em busca de serviços VNC, HTTP e dos protocolos industriais S7 e Modbus. Encontrou, na usina, um controlador WAGO PFC200 com sua interface web administrativa exposta e credenciais padrão ainda ativas. A partir dali, habilitou SSH e abriu um túnel direto para a rede de tecnologia operacional da usina, chegando a três controladores Siemens (S7-300, S7-1200 e S7-1500) em 25 de dezembro.
As ações do dia 29
Por volta das 5h30, os controladores Siemens foram colocados em modo de parada e protegidos com senha. Sete servidores seriais Moxa e três comutadores de rede foram restaurados para configuração de fábrica. O roteador celular e o firewall também foram resetados. A tabela de partições do controlador WAGO foi corrompida. O CERT Polska avalia, com alto grau de confiança, que essas ações foram automatizadas.
Três meses até a resposta
A equipe local presumiu, inicialmente, que se tratava de erro de manutenção. Marcin Dudek, chefe do CERT Polska, descreveu a investigação como três meses através de pistas falsas, dispositivos de acesso remoto esquecidos, hardware industrial apagado, conectividade celular e infraestrutura presumida como isolada. Ele apresentou o caso na conferência DEF CON, em Las Vegas, em 9 de agosto deste ano.
O que isso muda para quem opera OT
A falha de origem não foi um único equipamento. Foi uma suposição de confiança. A rede celular privada ligava múltiplas instalações de diferentes clientes sem isolamento entre eles, o que transformou o comprometimento de um parque eólico isolado em porta de entrada para uma usina inteira.
O CERT Polska recomenda tratar qualquer rede celular privada como rede não confiável em relação ao ambiente de tecnologia operacional: restringir e colocar em lista de permissão só o tráfego necessário entre a rede OT e o dispositivo que faz a ponte com essa rede, auditar configurações, habilitar isolamento entre clientes e eliminar credenciais padrão. Esse modelo de rede é comum na Polônia e amplamente usado em outros países. Na Europa, a pressão regulatória do NIS2 já responsabiliza operadores por terceiros conectados à sua infraestrutura.
“Se a rede permanecer fora do controle da organização, ela deve ser tratada como uma rede externa, com um nível de confiança equivalente ao da internet.”
Referências
- Ataque a OT trafegou por eólica e rede celular privada · CISO Advisor
- Previously unseen entry vector used to breach Polish energy plant · Help Net Security
- Poland Energy Attack: The Private APN Path Into OT · AMPYX CYBER
- Private APNs FBI Recommends for OT Security Exploited to Bridge Unrelated Polish Energy Sites · Tech Times
- Hackers usam rede celular privada para invadir usina na Polônia e desligar turbina · CyberSec Brazil
- Hackers invadem controles de usina polonesa por meio de rede celular privada e desligam turbina · Total Security
- Ciberataque a central eléctrica polaca · Blog elhacker.NET
Next step
Bring your next challenge to ORAEX
Talk to our specialists about your environment, your operation or your next technology decision.
Talk about my environment